Studiues në Hong Kong kanë zbuluar një teknikë të re që mund të përdoret për të vjedhur audion dhe të dhëna të tjera nga kufjet, telefonat dhe pajisjet smart-home, pa pasur nevojë për qasje direkte në to. Metoda, e quajtur InjectEave, përdor sinjale radio të injektuara për të shkaktuar rrjedhje informacioni nga komponentët analogë të pajisjeve.
Kërkimi, i realizuar nga Hong Kong University of Science and Technology në Guangzhou dhe Hong Kong Polytechnic University, u prezantua në konferencën USENIX Security 2026.
Ndryshe nga sulmet tradicionale elektromagnetike, të cilat përpiqen të kapin pasivisht rrezatimin e pajisjeve, InjectEave dërgon një sinjal elektromagnetik me frekuencë nga 0 deri në 9 MHz drejt pajisjes. Ky sinjal ndërvepron me komponentë jo-linearë si amplifikatorët, konvertuesit analog-dixhitalë dhe transistorët MOSFET.
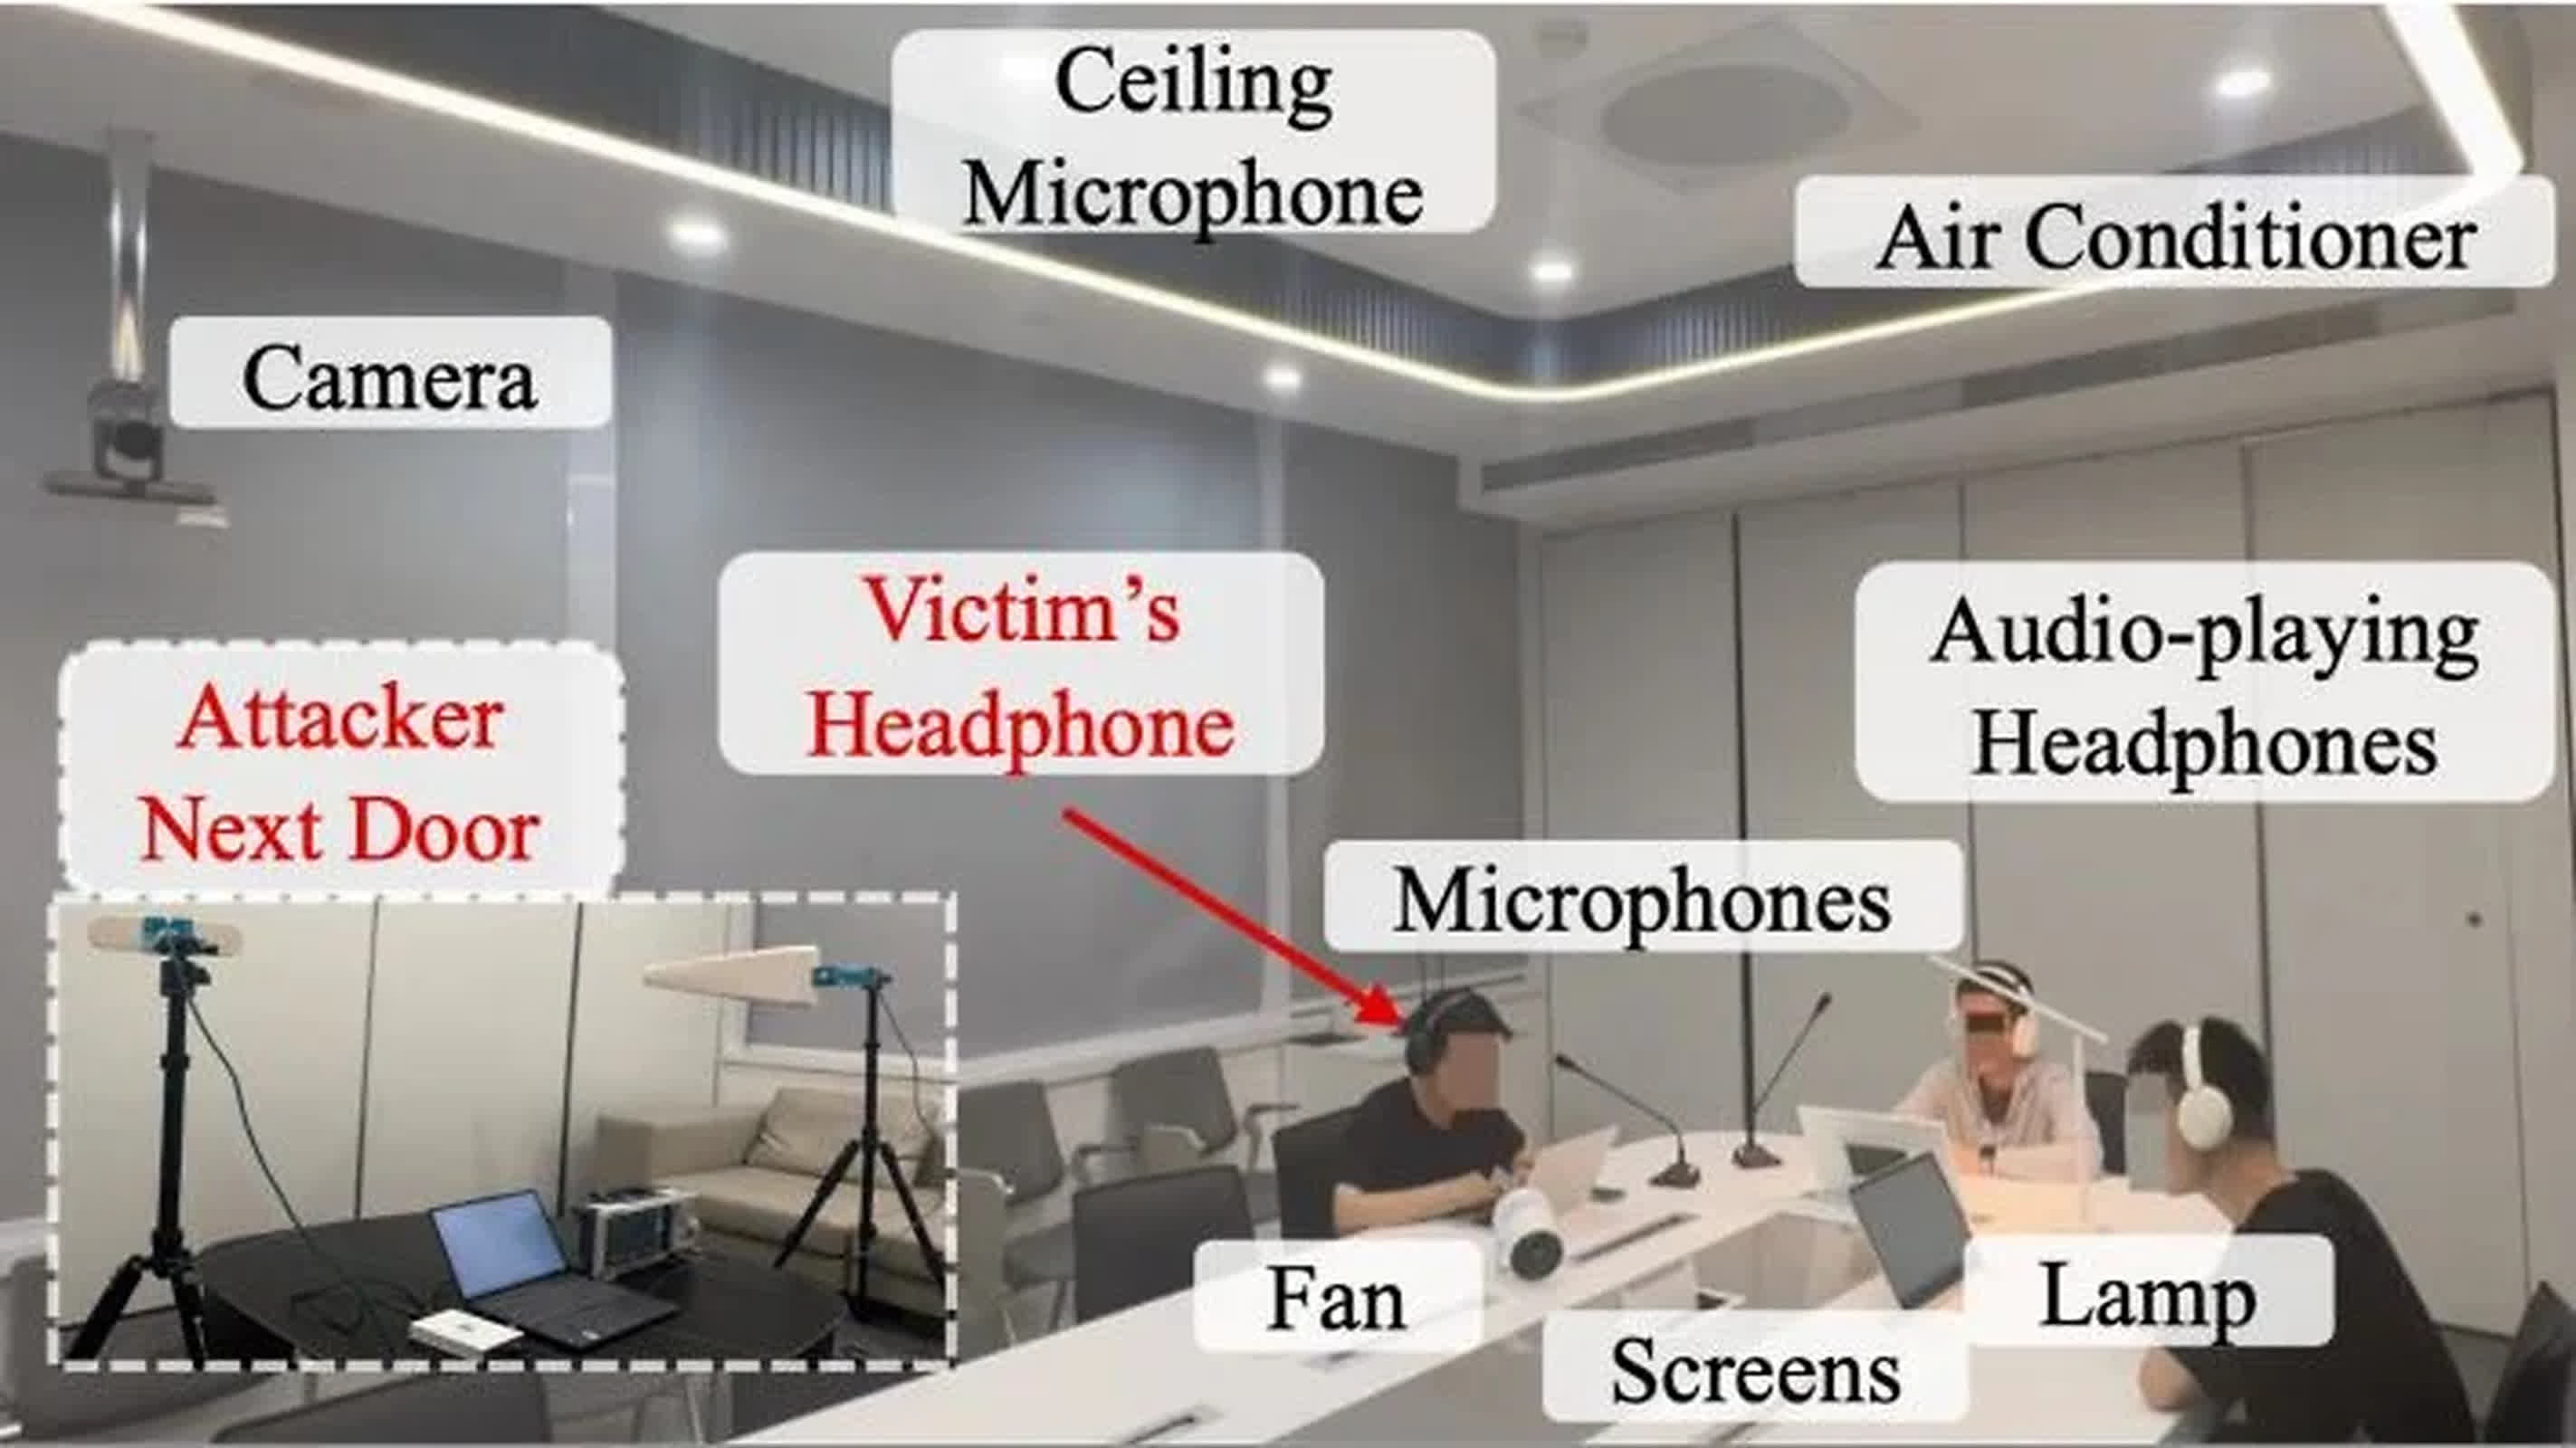
Si rezultat, sinjali radio përzihet me aktivitetin audio ose sinjale të tjera me frekuencë të ulët, duke krijuar një emetim të modifikuar që mund të kapet dhe analizohet nga pajisjet pranë.
Studiuesit testuan 11 produkte komerciale, përfshirë kufje Sony, Apple, UGreen, Philips dhe HP, një telefon VoIP, si dhe ventilatorë dhe llamba smart nga Xiaomi dhe kompani të tjera. Në shumicën e rasteve, sulmi funksionoi nga më shumë se dy metra larg, madje edhe përmes mureve. Me një përforcues RF, audio e kuptueshme nga kufjet u rikuperua nga deri në 30 metra.
Eksperimentet përfshinë edhe skenarë me pajisje të fshehura në valixhe, mobilie zyre ose pas mureve të dhomave të hotelit.
Një problem i rëndësishëm është se enkriptimi nuk e bllokon këtë teknikë, pasi rrjedhja ndodh në pjesën analoge të harduerit, përpara se të aplikohet mbrojtja dixhitale. Studiuesit sugjerojnë përdorimin e izolimit elektromagnetik, filtrave dhe kabllove me çifte të përdredhura për të reduktuar rrezikun, megjithëse këto masa nuk garantojnë mbrojtje të plotë.